
Через Telegram-бот приложения «Резерв+» Минобороны рассылалось вредоносное ПО
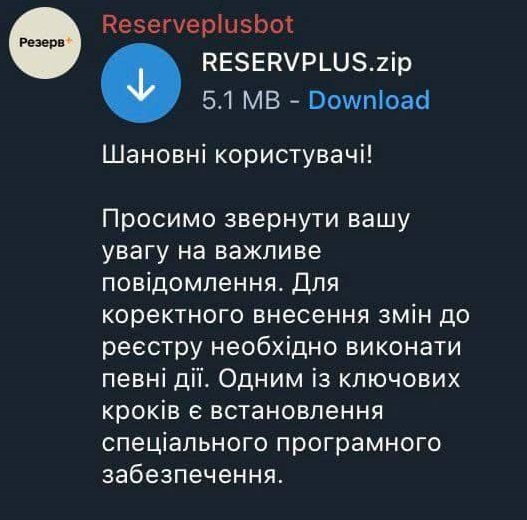
Хакеры взломали Telegram-бот приложения «Резерв+», которое Министерство обороны пометило как официальное, и разослали через него вредоносную программу, которая похищает информацию пользователей. Об этом пишет эксперт по кибербезопасности Константин Корсун и подтверждает Государственная служба спецсвязи.
В сообщении от официального бота говорилось, что «для корректного внесения изменений в реестр» «Оберіг» людям нужно скачать специальную программу.
По факту это ПО ворует с телефона всю возможную информацию и самоудаляется, а человек даже не знает, что это произошло.
Замминистра обороны Екатерина Черногоренко заявила, что у «Резерва+» нет ботов или страниц в «Telegram».
Однако Госслужба спецсвязи утверждает, что ссылки на этот бот «были опубликованы ранее, в частности, на официальных страницах государственных органов», но сейчас «ведут на злонамеренную учетную запись», через которую зафиксировано распространение вредоносных программ.
30 сентября, 23:53
92
В Звенигородском ТЦК Черкасской области избили мужчину, после чего он оказался в реанимации
23 сентября, 11:54
78
На границе Украины «бусифицировали» хасида с двойным гражданством, возвращавшегося из Умани
22 сентября, 15:00
102
На Закарпатье врач-уролог продал за 300 долларов «уклонисту» камень, удаленный у онкобольной пациентки
19 сентября, 23:04
102