
В Госспецсвязи сообщили о более 100 украинских сайтах, в код которых злоумышленники добавили вредоносный «JavaScript»
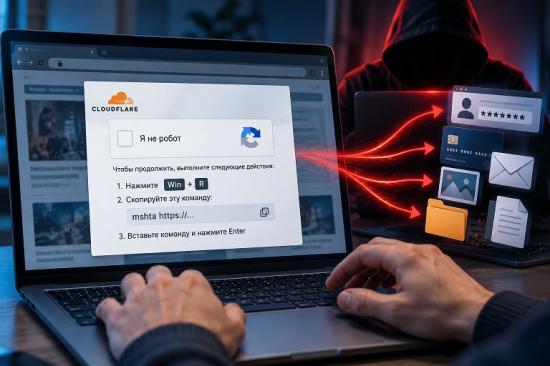
Национальная команда реагирования на киберинциденты, кибератаки и киберугрозы «CERT-UA», действующая при Госспецсвязи, выявила новую масштабную кампанию по распространению вредоносного программного обеспечения. Злоумышленники (идентификатор кластера UAC-0277) используют технику «ClickFix», размещая поддельные страницы проверки безопасности на легитимных, но скомпрометированных веб-сайтах.
Только в сентябре 2026 года специалисты «CERT-UA» зафиксировали более 100 взломанных веб-ресурсов, в код которых злоумышленники добавили вредоносный JavaScript.
При посещении скомпрометированного сайта пользователю демонстрируется поддельная страница проверки «Cloudflare». Под видом стандартного подтверждения «Я не робот» посетителю предлагают скопировать и выполнить определённую команду. Если человек делает это, на его компьютер загружается и устанавливается вредоносное программное обеспечение.
Атака является целенаправленной: вредоносная страница отображается только пользователям операционной системы «Windows», которые перешли на сайт из поисковых систем (Google, DuckDuckGo, meta.ua, bigmir.net и других), и показывается не чаще двух раз в течение 12 часов.
Специалисты «CERT-UA» подчёркивают, что ни одна легитимная проверка («CAPTCHA», «Cloudflare» и т. п.) никогда не требует нажимать комбинацию клавиш «Win+R», открывать командную строку или «PowerShell» либо вставлять и выполнять какие-либо команды.
Если вы видите такое требование, немедленно закройте страницу, даже если это известный вам сайт.
Для управления инфраструктурой атаки хакеры используют технологию блокчейн, в частности сети «Polygon» и «Ethereum», что позволяет им мгновенно и незаметно изменять свои настройки.
Чтобы обойти защиту системы, злоумышленники маскируют вирус «LUNEXSTEALER» под легитимные файлы и эксплуатируют уязвимости системных драйверов «Windows».
После заражения вирус незаметно устанавливает в браузер жертвы вредоносное расширение под видом «Microsoft Office Word Editor». Этот инструмент полностью похищает логины, пароли и историю посещений, а также позволяет хакерам удалённо управлять компьютером.
Для защиты ИТ-инфраструктуры системным администраторам рекомендуется запретить обычным пользователям вызов окна «Выполнить» (Win+R) и ограничить установку любых MSI-пакетов без прав администратора.
Кроме того, следует включить блокировку уязвимых драйверов (Microsoft Vulnerable Driver Blocklist) и разрешить использование только проверенных расширений для браузеров из «белого списка».
Если вы столкнулись с сайтом с поддельной страницей проверки или являетесь владельцем взломанного ресурса, немедленно обратитесь в «CERT-UA» по адресу: incidents@cert.gov.ua.
Специалисты предоставят инструкции и помогут очистить сайт от вредоносного кода.
15 ноября, 21:49
63
SpaceX объяснила новые ограничения работы спутниковой связи Starshield для ВСУ технической проблемой
14 ноября, 23:05
101
В ООН обсудят международный запрет на применение автономного оружия с искусственным интеллектом, способного самостоятельно выбирать и атаковать цели без участия человека
14 ноября, 21:23
86
"Потужнэ дай"! Истребители F-16 находящиеся на вооружении Украины нуждаются в ремонте, что затрудняет их использование
14 ноября, 18:51
158