
В "Microsoft" вычислили "русских" хакеров в АНБ США
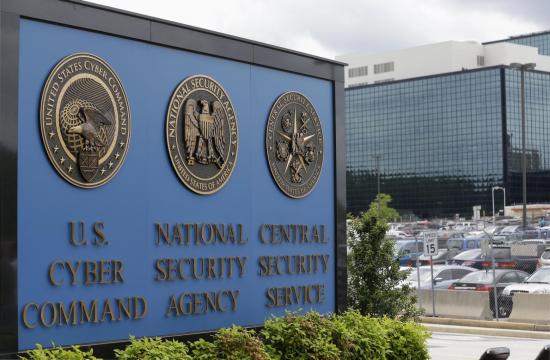
Крупнейшая за последнее время кибератака вируса-вымогателя "WannaCry" связана с кражей данных об уязвимостях, которые собирало американское агентство национальной безопасности (АНБ). Об этом написал в своем блоге президент "Microsoft" Брэд Смит.
"Ранее мы уже видели, как данные об уязвимостях, которые собирало ЦРУ, появились на "WikiLeaks". Сейчас украденные у АНБ данные об уязвимостях ударили по пользователям по всему миру", - написал Смит.
Если провести параллель с обычным оружием, то эквивалентным сценарием в данном случае стала бы кража ракет "Томагавк" у американской армии, считает он.
"Неоднократно эксплойты (подвид вредоносных программ, использующих уязвимости для взлома сетей), находящиеся в руках государственных органов, попадали в открытый доступ и причиняли масштабный ущерб", - добавил глава компании.
По его словам, власти должны не "складировать" данные об уязвимостях, а передавать их разработчикам, чтобы они могли устранять эти уязвимости и повышать безопасность компьютерных сетей.
Ранее интернет-издание "The Intercept" сообщило, что группировка киберпреступников "Shadow Brockers" использовала для атаки хакерское программное обеспечение АНБ и уязвимость "Windows", известную под названием "EternalBlue".
При этом еще в марте "Microsoft" выпустила обновление, позволяющее защититься от "WannaCry", однако не все пользователи успели или смогли его установить, что сделало системы уязвимыми.
23 октября, 17:55
87
Франция и Великобритания впервые провели совместные учения с отработкой применения ядерного оружия с воздуха
23 октября, 15:55
75
Британское Правительство обратилось к населению с призывом запастись продуктами на три дня
23 октября, 14:26
119
МИД Австрии объявило о высылке четырех российских дипломатов, проживающих в Вене, за «деятельность, несовместимую с их дипломатическим статусом»
23 октября, 13:23
91